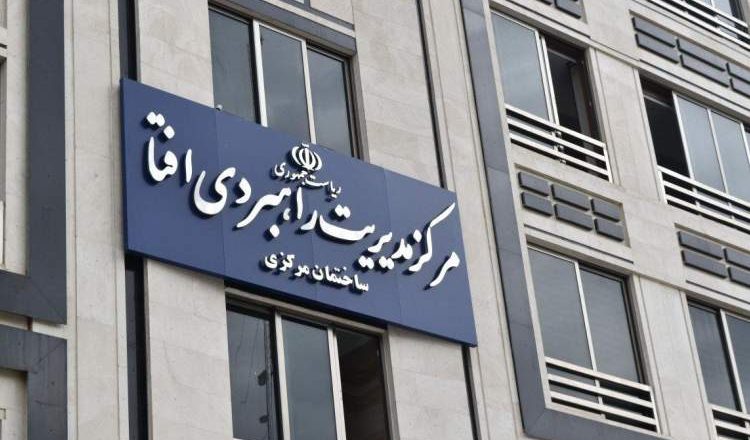
مرکز راهبردی افتا مرجع واحد صدور مجوزهای امنیت فضای مجازی شد
مرکز مدیریت راهبردی افتای ریاستجمهوری بر اساس ابلاغیههای اخیر، به عنوان مرجع واحد برای صدور مجوزهای محصولات و خدمات مؤثر بر امنیت فضای مجازی کشور تعیین گردید. این تصمیم با هدف ادغام فرآیندها و رفع مشکل رفتوآمد متقاضیان بین این مرکز و سازمان فناوری اطلاعات اتخاذ شده است.
به نقل از روابط عمومی سازمان نصر تهران، بهناز آریا، رئیس کمیسیون افتای نصر تهران و سرزمین، اظهار کرد که بر پایهٔ ابلاغیه قائممقام و معاون امنیت مرکز ملی فضای مجازی و بخشنامهٔ معاون اول رئیسجمهور، این مرجعیت به مرکز راهبردی افتا واگذار شده است.
خانم آریا افزود که یکی از چالشهای مهم در فرایند اخذ مجوز افتا، رفتوآمد مستمر بین مرکز راهبردی افتا و سازمان فناوری اطلاعات بود. با اعطای این مرجعیت جدید، انتظار میرود صدور مجوزها با سرعت و آسانی بیشتری انجام گیرد.
🔗 بیشتر بخوانید: امکان مخفی کردن اطلاعات جت خصوصی افراد مشهور_سیاه پوش
علاوه بر این، برای اولین بار، نظام صنفی رایانهای سرزمین (نصر) بهصورت رسمی بهعنوان همکار مرکز راهبردی افتای ریاستجمهوری در بهروزرسانی فرآیندهای اعتباربخشی تجهیزات و خدمات افتایی شناخته شد.
رئیس کمیسیون افتای نصر yttergaard این اقدام را بر مبنای تصمیمات کمیسیون عالی امنیت فضای مجازی سرزمین و با هدف استفاده از قابلیتهای بخش خصوصی و تسهیل فرآیندهای اعتباربخشی عنوان کرد.
جزئیات اجرایی و الزامات جدید
بر پایهٔ این تصمیمات، از ابتدای ماه آبان، مسئولیت کامل اعتباربخشی محصولات و خدمات افتی به عهدهٔ مرکز مدیریت راهبردی افتا قرار خواهد گرفت. این مرکز ملزم است حداکثر در مدت زمان یک ماه، به درخواستهای دریافتی تحت نظارت مرکز ملی فضای مجازی، رسیدگی کند.
🔗 بیشتر بخوانید: خلاقیت دانشمندان MIT؛ دستگاهی که از هوا آب آشامیدنی تشکیل میکند_سیاه پوش
علاوه بر این، کلیهٔ دستگاههای اجرایی کشور موظف شدهاند که تنها از محصولات و خدمات معتبر و دارای مجوز رسمی استفاده نمایند.
این تغییرات در چارچوب سیاستهای کلی نظام صنفی رایانهای سرزمین (نصر) قرار گرفته و هدف آن تقویت همکاری بین بخشهای دولتی و خصوصی برای ارتقاء سطح امنیت سایبری کشور است. با تمرکز فرآیند اعتباربخشی در یک مرجع واحد، تکرارهای اداری کاهش مییابد و زمان لازم برای دریافت مجوز بهطور قابلتوجهی کوتاه میشود.
بر اساس اظهارات بهناز آریا، در گذشته متقاضیان برای دریافت مجوز افتا باید مراحل متعدد و گاهی contradictory را بین مرکز راهبردی افتا و سازمان فناوری اطلاعات گذراندند که این موضوع باعث تأخیرها و افزایش هزینهها میشد. اکنون با واگذاری تمام صلاحیتها به مرکز راهبردی افتا، این چالشها بهطور قابلتوجهی رفع میشود.
🔗 بیشتر بخوانید: ۱۰ نظر کادو تولد خلاقانه برای سورپرایز خانم های ۳۰ تا ۴۰ سال_سیاه پوش
مرکز مدیریت راهبردی افتا، که تحت نظارت مستقیم مرکز ملی فضای مجازی فعالیت میکند، مسئولیت ارزیابی فنی، تستهای امنیتی و صدور مجوزهای موقت و دائمی را بر عهده دارد. این مرکز باید تا پایان هر ماه کاری، گزارش پیشرفت خود را به مرکز ملی فضای مجازی ارائه دهد تا透明یت و مسئولیتپذیری در فرآیند تضمین شود.
از نظر فنی، محصولات و خدمات افتی که تحت این نظام قرار میگیرند، شامل تجهیزات سختافزاری مانند firewall، intrusion detection system (IDS)، intrusion prevention system (IPS)، ابزارهای رمزنگاری، سیستمهای مدیریت هویت و دسترسی (IAM) و خدمات امنیتی مبتنی بر ابری میشوند. هر یک از این محصولات باید قبل از ورود به بازار، از نظر فنی و امنیتی توسط تیمهای متخصص مرکز راهبردی افتا بررسی و تایید شوند.
برای تسهیل فرآیند درخواست، مرکز راهبردی افتا یک پلتفرم آنلاین اختصاصی راهاندازی کرده است که متقاضیان میتوانند اسناد فنی، گزارشهای تست نفوذ، گواهینامههای معتبر بینالمللی و سایر مستندات لازم را از طریق آن بارگذاری کنند. پس از دریافت درخواست، تیم فنی مرکز حداکثر ۵ روز کاری برای بررسی اولیه اسناد و ۲۵ روز برای انجام تستهایعمیق و نهایی زمان میگیرد.
در صورت عدم соответствие محصول یا خدمت به استانداردهای امنیتی تعیین شده، مرکز راهبردی افتا یک گزارش کامل از نقاط ضعف و پیشنهادات بهبود را به متقاضی ارائه میدهد و فرصت اصلاح و بازارسانی مجدد را میدهد. این رویکرد نه تنها به بهبود کیفیت محصولات داخلی کمک میکند، بلکه تشویق نوآوری و ارتقاء استانداردهای فنی در صنعت افتا را نیز تقویت میکند.
از نظر قانونی، تمام مجوزهای صادر شده توسط مرکز راهبردی افتا تحت نظارت مرکز ملی فضای مجازی و در چارچوب قانون جرایم رایانهای و سیاستهای ملی امنیت سایبری معتبر هستند. استفاده از محصولات یا خدمات بدون مجوز معتبر، نه تنها موجب خطرات امنیتی برای سازمانهای خریدار میشود، بلکه ممکن است به تبعات قانونی و جریمههای مالی نیز منجر شود.
برای آگاهیسازی عمومی وocarbarان صنعت، مرکز راهبردی افتا برنامهریزی برای برگزاری Semi-Annual همایشهای فنی و کارگاههای آموزشی دارد. در این رویدادها، متخصصان امنیتی، نمایندگان شرکتهای تولیدکننده و کاربران نهایی میتوانند آخرین évolutions در استانداردهای امنیتی، نکات بهتر برای پیادهسازی محصولات افتا و تجربههای موفق را به اشتراک بگذارند.
علاوه بر این، مرکز راهبردی افتا در حال ایجاد یک پایگاه داده ملی از محصولات و خدمات افتی معتبر است که به صورت عمومی و رایگان برای تمام نهادهای دولتی، خصوصی و sogar کاربران فردی در دسترس خواهد بود. این پایگاه داده شامل مشخصات فنی، تاریخ انقضای مجوز، سطح اطمینان امنیتی و لینک به گزارشهای کامل تست خواهد بود که به کاربران کمک میکند تا تصمیمات خرید آگاهانهتری بگیرند.
در پایان، این تحول در نظام اعتباربخشی افتا نه تنها یک تغییر اداری است، بلکه یک گام استراتژیک Toward ساخت یک بوم امنیتی سایبری مقاوم و خودکفا در سرزمین محسوب میشود. با کاهش پیچیدگیها، افزایش شفافیت و تقویت نظارت، امید است که این سیاستها نه تنها به بهبود کیفیت محصولات افتی کمک کنند، بلکه پایهای قوی برای پیشبرد هدف ملی达到 سطح پیشرفته در امنیت سایبری laying.
برای اطمینان از پایداری و evolütions مستمر در این نظام، مرکز راهبردی افتا یک کمیته استشاری فنی تشکیل داده است که شامل اساتید دانشگاهها، متخصصان امنیتی از بخش خصوصی و نمایندگان سازمانهای دولتی میشود. این کمیته هر سه ماه یک بار جلسه میگیرد تا استانداردهای فنی را مرور، بهروزرسانی و در صورت نیاز، استانداردهای جدیدی را برای فناوریهای نوظهور مانند هوش مصنوعی در امنیت، سیستمهای تشخیص anomaly مبتنی بر یادگیری ماشین و محافظت از زیرساختهای ابری پیشنهاد دهد.
یکی از نتایج مثبت این تغییرات، افزایش اعتماد بینالمللی به محصولات افتی داخلی است. چندین شرکت خارجی اخیراً درخواست همکاری فنی و ارزیابی محصولاتشان از طریق مرکز راهبردی افتا را دادهاند تا بتوانند در بازارهای منطقهای بهعنوانVendor معتبر عمل کنند. این موضوع نه تنها درآمدهای صادراتی را افزایش میدهد، بلکه جایگاه فناوری اطلاعات سرزمین را در سطح جهانی تقویت میکند.
از نظر بودجه، ایجاد این سیستم یکپارچه هزینههای تکراری را کاهش داده و منابع مالی را به سمت invests در تحقیق و توسعه (R&D) و بهبود زیرساختهای تست هدایت کرده است. بر اساس تخمینات داخلی، این تغییرات تا پایان سال جاری، هزینههای اداری مرتبط با فرآیند اعتباربخشی را حدود ۴۰٪ کاهش داده و زمان متوسط دریافت مجوز را از ۶۰ روز به کمتر از ۳۰ روز gebracht است.
برای شفافیت کامل، مرکز راهبردی افتا هر ماه یک گزارش آماری عمومی منتشر میکند که شامل تعداد درخواستهای دریافت شده، تعداد مجوزهای صادر شده، تعداد ردها و دلایل آنها، و متوسط زمان پردازش است. این گزارشها در وبسایت رسمی مرکز و از طریق خبرنامههای الکترونیکی برای عموم در دسترس قرار میگیرد و هر کسی میتواند آنها را بررسی و تحلیل کند.
در حوزה آموزش و توانمندسازی، مرکز راهبردی افتا با همکاری سازمان نصر تهران و برخی Universités معتبر، دورههای تخصصی در زمینه تست نفوذ، تحلیل malware، طراحی سیستمهای امنیتی و مدیریت incident response و auditing امنیت افتا برگزار میکند. این دورهها نه تنها برای کارکانی مرکز، بلکه برای مهندسان و متخصصان بخش خصوصی نیز به صورت نیمههزینه یا رایگان ارائه میشود تا سطح دانش و مهارت فنی در کشور ارتقاء یابد.
بهطور coincidental، این تغییرات همزمان با افزایش تهدیدات سایبری جهانی، بهویژه حملات ransomware و تهدیدات به زیرساختهای حیوی مانند برق، آب و телекومونیکیشن، رخ داده است. در چنین بومیهی، داشتن یک سیستم اعتباربخشی قوی و قابل اعتماد برای محصولات امنیتی نه تنها یک نیاز اداری است، بلکه یک لازمهٔ دفاعی ملی محسوب میشود.
لازم به ذکر است که این سیاستها در چارچوب هدف ۱۴۰۴ کشور برای ارتقاء سطح امنیت سایبری به سطح Tier ۲ در بینالمللی قرار گرفتهاند و تا پایان دوره یازدهم توسعه، هدف است که بیش از ۷۰٪ از محصولات افتی استفاده شده در بخشهای دولتی و حیوی دارای مجوز معتبر از مرکز راهبردی افتا باشند.
در نهایت، این تحول نشان میدهد که با voluntad política، همکاری بینالمللی و استفاده از توانمندیهای داخلی، میتوان سیستمهای پیچیده و حیاتی مانند اعتباربخشی افتا را بهطور مؤثر، شفاف و کاربرپسند redesigned کرد. امید است که این پیشبردها نه تنها به حفظ امنیت سایبری کشور کمک کنند، بلکه الگوهایی برای سایر کشورها در حوزه فناوری اطلاعات و امنیت سایبری فراهم سازند.