جرم فیشینگ: مجازات قانونی و راههای پیشگیری از سرقت اطلاعات آنلاین
مجله سیاهپوش در این گزارش به بررسی جامع جرم فیشینگ رایانهای پرداخته و ابعاد مختلف این پدیده سایبری را از نظر حقوقی و امنیتی مورد تحلیل قرار داده است.
ماهیت جرم فیشینگ
فیشینگ نوعی جرم سایبری است که در آن متخلفان با استفاده از روشهای فریبکارانه، اطلاعات شخصی و محرمانه افراد را دزدیده میکنند. این جرم از طریق طراحی وبسایتهای جعلی، ارسال ایمیلهای فریبنده یا پیامهای متنی کاذب انجام میشود. هدف اصلی مجرمان، دسترسی به دادههای حساس مانند نام کاربری، رمز عبور، شماره کارتهای بانکی و اطلاعات مالی دیگر است.
با سوءاستفاده از این اطلاعات، متخلفان میتوانند به حسابهای بانکی قربانیان نفوذ کرده و از آنها استفاده غیرمجاز کنند. یکی از رایجترین روشها، ارسال ایمیلهای فیشینگ است که در آن مجرمان با جعل هویت سازمانها یا افراد شناختهشده، پیوندهایی به سایتهای جعلی ارسال میکنند. با کلیک بر این لینکها، کاربران به ناخواسته اطلاعات خود را در اختیار مجرمان میگذارند.
مجرمان همچنین از طریق پیامهای متنی یا شبکههای اجتماعی اقدام به فیشینگ میکنند. در این موارد، معمولا از احساسات ترس، اضطراب یا طمع کاربران سوءاستفاده کرده و آنها را به انجام کارهای عجولانه و اشتباه وادار میکنند. عواقب فیشینگ بسیار جدی است و علاوه بر ضرر مالی، میتواند اعتبار افراد را به شدت آسیب زده و آنها را در معرض کلاهبرداریهای بعدی قرار دهد. سازمانها نیز میتوانند از این جرایم ضررهای سنگین متحمل شوند.
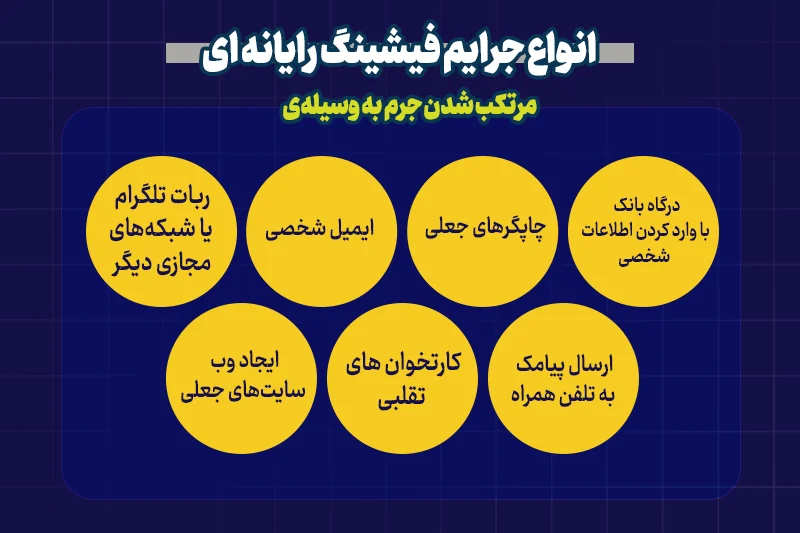
انواع جرایم فیشینگ رایانهای
انواع فیشینگ رایانهای متنوع است که مهمترین آنها عبارتند از
- ارتکاب جرم از طریق درگاه بانک با وارد کردن اطلاعات شخصی
- ارتکاب جرم با استفاده از چاپگرهای جعلی
- ارتکاب جرم از طریق ایمیل شخصی
- ارتکاب جرم با استفاده از ربات تلگرام یا سایر شبکههای مجازی
- ارتکاب جرم از طریق ارسال پیامک به تلفن همراه
- ارتکاب جرم با استفاده از کارتخوانهای تقلبی
- ارتکاب جرم از طریق تشکیل وبسایتهای جعلی
قربانیان فیشینگ چه کسانی هستند؟
جرم فیشینگ یا سرقت رایانهای، تهدیدی جدی برای همه کاربران اینترنت است. هر فردی که اطلاعات شخصی خود را به صورت آنلاین ذخیره یا منتقل میکند، میتواند هدف این حملات قرار گیرد. با این حال، برخی گروهها به دلایل مختلف بیشتر در معرض خطر هستند. سالمندان، افراد کمسواد رایانهای و کودکان به دلیل آگاهی کمتر از روشهای کلاهبرداری آنلاین، بیشتر قربانی مجرمان سایبری میشوند.
افراد که اطلاعات مالی خود را به صورت آنلاین مدیریت میکنند، مانند دارندگان کارتهای اعتباری و مشتریان بانکهای اینترنتی، اهداف جذابتری برای مجرمان محسوب میشوند. کسبوکارهای کوچک و متوسط نیز به دلیل محدود بودن منابع امنیتی، بیشتر در معرض حملات سایبری قرار دارند. از نظر دیگر، افرادی که به اطلاعات حساس و محرمانهای مانند دادههای پزشکی، اطلاعات مالی شرکتها یا دادههای دولتی دسترسی دارند، نیز در معرض خطرند و ممکن است هدف حملات هدفمند قرار گیرند.
شرایط اثبات جرم فیشینگ
اثبات جرم فیشینگ همانند سایر جرایم، نیازمند احراز شرایط خاصی است که قانونگذار برای محکومیت متهم تعیین کرده است. یکی از مهمترین این شرایط، وجود عنصر روانی جرم یا سوءنیت است. یعنی متهم باید به طور آگاهانه و با قصد ارتکاب جرم، به فریب و اغفال دیگران پرداخته باشد. همچنین فعل مجرمانه باید در فضای مجازی و با استفاده از ابزارهای الکترونیکی صورت گرفته باشد.
علاوه بر سوءنیت، اثبات سایر ارکان جرم نیز الزامی است. باید ثابت شود که متهم با طراحی سایتهای جعلی، ارسال ایمیلهای فریبنده یا روشهای مشابه، به فریب دیگران پرداخته و این اقدامات باعث ضرر مالی یا معنوی برای قربانی شده است. دادگاهها برای اثبات فیشینگ، به مدارک و شواهدی نظیر اسناد الکترونیکی، شهادت شهود و کارشناسیهای فنی نیاز دارند. در صورت احراز تمام ارکان جرم، دادگاه میتواند متهم را به مجازاتهای قانونی محکوم نماید.
چگونه از جرم فیشینگ پیشگیری کنیم؟
فیشینگ یکی از شایعترین جرایم سایبری است که با هدف سرقت اطلاعات شخصی و مالی طراحی شده است. برای محافظت در برابر این تهدید، مراعات نکات امنیتی ضروری است. گام اول، افزایش آگاهی در مورد روشهای فیشینگ است. افراد باید با انواع حملات فیشینگ، از جمله ایمیلهای فیشینگ، پیامهای فیشینگ و وبسایتهای جعلی آشنا باشند. همچنین باید بدانند که مجرمان سایبری معمولا با ایجاد حس فوریت یا ترس، قربانیان را به انجام کارهای عجولانه و اشتباه وادار میکنند.
گام دوم، اتخاذ تدابیر امنیتی مناسب است. استفاده از رمزهای عبور قوی و منحصر به فرد برای هر حساب کاربری، فعالسازی احراز هویت دو مرحلهای، بهروزرسانی منظم نرمافزارهای امنیتی و عدم کلیک بر روی لینکها یا پیوستهای مشکوک، از مهمترین اقدامات حفاظتی است. همچنین توصیه میشود از آنتیویروس و فایروالهای قوی استفاده کرده و آنها را به طور مرتب بهروزرسانی کنید. با رعایت این نکات، میتوانید به طور قابل توجهی از خطرات فیشینگ بکاهید.
اگر از طریق فیشینگ کلاهبرداری شدید چه باید کرد؟
در صورتی که از طریق فیشینگ رایانهای قربانی کلاهبرداری شدهاید، در مرحله اول آرامش خود را حفظ کنید و موضوع را به مراجع قانونی گزارش دهید. بهترین مرجع برای گزارش اولیه، پلیس فتاست. سپس بهتر است از یک وکیل جرایم رایانهای و سایبری پشتیبانی حقوقی بگیرید و با راهنمایی او اقدامات قانونی لازم را انجام دهید. مشاوره تخصصی با وکیل میتواند پشتیبانی بزرگی برای شما باشد، بنابراین تلاش کنید در اسرع وقت با وکیل متخصص تماس بگیرید.
جمعبندی
در این مطلب به بررسی جرم فیشینگ رایانهای، انواع آن، روشهای اثبات و موارد مرتبط پرداختیم. امیدواریم این اطلاعات برای شما عزیزان مفید و سودمند واقع شده باشد.